¿Cómo elegir una wallet fría? Ledger, Trezor, OneKey o Tangem (2026)
Índice
Beneficio para nuevos usuarios de Binance
20% de devolución en comisiones
Registro oficial de Binance · Debes completar la verificación de identidad (KYC) para operar y retirar
¿Cómo elegir una wallet fría? Mirá primero la conclusión
Para elegir una wallet fría hay que mirar cuatro cosas: el tamaño de tus activos, si te importa el código abierto, si necesitás verificar la transacción en el propio dispositivo y qué tipo de backup preferís.
Si querés elegir rápido entre Ledger, Trezor, OneKey y Tangem:
- Querés ecosistema maduro, compatibilidad con wallets de terceros y uso multichain: mirá Ledger.
- Lo que más te importa es el código abierto y el almacenamiento en frío de largo plazo: mirá Trezor.
- Querés experiencia en tu idioma, firmware abierto, pantalla grande o Air-Gap por QR: mirá OneKey.
- No querés la forma de operar de una wallet de hardware tradicional, y preferís celular + tarjeta NFC lo más simple posible: mirá Tangem.
Pero hay algo que hay que aclarar de entrada:
No existe ninguna wallet de hardware que se pueda definir como «la más segura de todas».
Ledger, Trezor, OneKey y Tangem usan modelos de seguridad distintos.
Ledger hace más énfasis en el chip seguro, la confirmación en pantalla del dispositivo y un ecosistema maduro; Trezor hace más énfasis en la transparencia del código abierto; OneKey suma pantalla grande y Air-Gap por QR sobre la base de código abierto; Tangem toma un camino completamente distinto con tarjetas, usando NFC y varias tarjetas para bajar la barrera de uso.
¿Cómo elegir entre Ledger, Trezor, OneKey y Tangem?
| Tu necesidad | Priorizá |
|---|---|
| Usás bastante multichain, DeFi y wallets de terceros | Ledger |
| Valorás sobre todo el código abierto y la auditabilidad | Trezor |
| Tu idioma, pantalla grande, Air-Gap por QR | OneKey |
| Celular primero, operación lo más simple posible | Tangem |
Si todavía no sabés qué te importa, no mires primero el ranking de marcas; decidí primero si lo que más te preocupa es «software poco transparente», «firmar una transacción equivocada», «perder la frase semilla» o «un dispositivo demasiado complejo de usar».
Si querés primero aclarar «¿de verdad necesito una wallet fría, y tengo que sacar las cripto del exchange?», mirá esta antes: ¿dónde guardar las cripto después de comprar?.
Índice del artículo
- ¿Qué es una wallet fría?
- Diferencias centrales entre Ledger, Trezor, OneKey y Tangem
- ¿Para quién es Ledger?
- ¿Para quién es Trezor?
- ¿Para quién es OneKey?
- ¿Para quién es Tangem?
- ¿Código abierto, Secure Element o pantalla grande: cuál importa más?
- Por qué el incidente de Bybit de 2025 hace más relevante la «pantalla de confianza»
- ¿Tus activos ya necesitan una wallet fría?
- Cómo elegir entre las cuatro según tu necesidad
- Qué tener en cuenta al comprar una wallet fría
- Los 6 errores más comunes con una wallet fría
- Después de comprarla, ¿cómo hacer el backup?
- ¿Cómo elegir finalmente entre Ledger, Trezor, OneKey y Tangem?
- Preguntas frecuentes (FAQ)
1. ¿Qué es una wallet fría?
Una wallet fría es una wallet que mantiene la clave privada lo más lejos posible de dispositivos conectados y completa la firma de transacciones en hardware independiente.
Ledger, Trezor, OneKey y Tangem, los más comunes, son wallets de hardware.
Pero «wallet fría» no significa:
que después de comprarla las cripto nunca se van a perder.
La wallet de hardware reduce sobre todo el riesgo de que la clave privada quede expuesta directamente a la computadora, el navegador, troyanos y Apps maliciosas.
No puede protegerte de todos los errores.
Por ejemplo:
- Sacarle foto a la frase semilla y subirla a la nube;
- Escribir la frase semilla en un sitio de phishing;
- Elegir una red equivocada al transferir;
- Firmar un contrato inteligente malicioso;
- Que un troyano de portapapeles reemplace la dirección receptora;
- Comprar un dispositivo que ya fue inicializado por otro.
Por eso, elegir una wallet de hardware es en realidad elegir un plan de guardado de clave privada + confirmación de transacción + backup y recuperación.
La seguridad del dispositivo es solo la primera capa; cómo hacés el backup y cómo firmás es lo que define el riesgo final.
2. Diferencias centrales entre Ledger, Trezor, OneKey y Tangem
No compares solo «cuántas monedas soporta».
En 2026, para elegir una wallet de hardware conviene comparar estas dimensiones.
| Dimensión de comparación | Qué confirmar |
|---|---|
| Protección de la clave privada | Dónde se genera y se guarda la clave privada |
| Confirmación de transacción | Si podés verificar la dirección y el contenido en un dispositivo independiente |
| Método de recuperación | Frase semilla, varias copias u otro plan de recuperación |
| Transparencia del código | Cuánto del firmware y el software se puede auditar públicamente |
| Método de conexión | USB, Bluetooth, NFC o código QR |
| Compatibilidad de ecosistema | Si soporta la moneda, la red y las wallets de terceros que usás |
Si mirás solo la diferencia más evidente entre las cuatro:
| Marca | Característica central |
|---|---|
| Ledger | Ecosistema maduro, Secure Element, confirmación en pantalla del dispositivo |
| Trezor | Código abierto y transparente, camino claro de almacenamiento en frío a largo plazo |
| OneKey | Código abierto, tu idioma, modelos con pantalla grande y Air-Gap |
| Tangem | Tarjeta NFC, sin pantalla, admite por defecto el modo sin frase semilla |
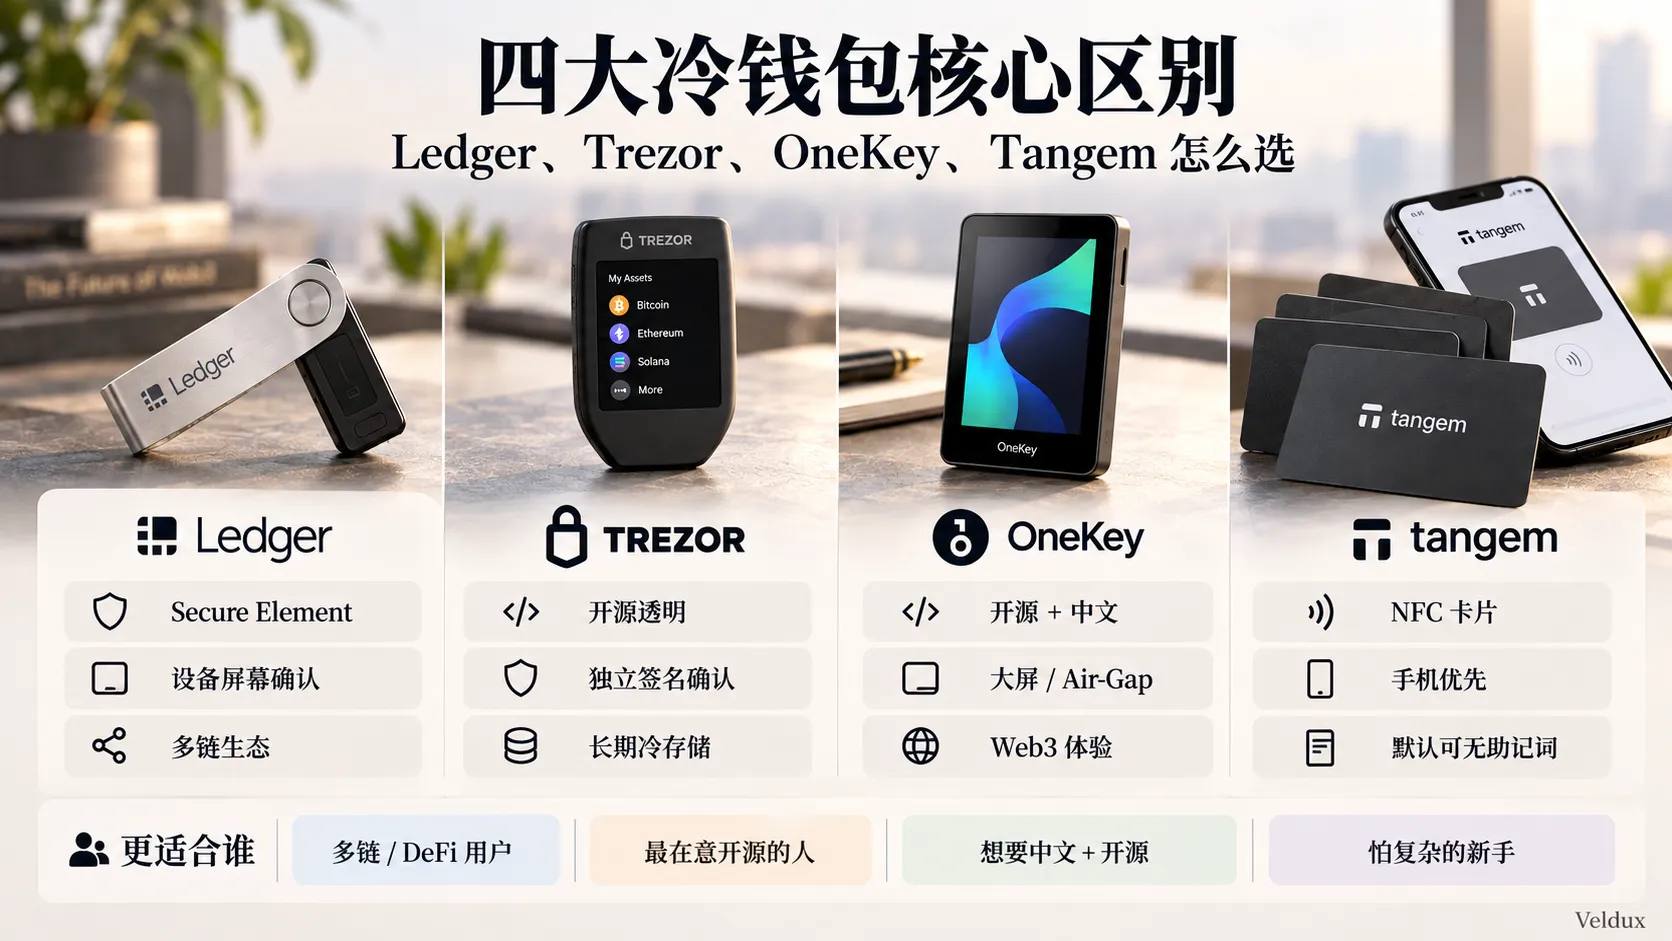
La diferencia central entre Ledger, Trezor, OneKey y Tangem no es solo la marca, sino el modelo de seguridad, el método de operación y a qué tipo de usuario le sirve.
Notá que los productos de segunda generación de Tangem no son «nunca tienen frase semilla».
Tangem ofrece actualmente varios métodos de inicialización: la clave privada puede generarse directo dentro del Secure Element de la tarjeta y usar varias tarjetas como backup, o también podés elegir generar o importar una frase semilla de 12/24 palabras.
Así que la forma más precisa de decirlo es:
Tangem admite por defecto el modo seedless (sin frase semilla tradicional), no que «no soporta frase semilla».
3. ¿Para quién es Ledger?
Ledger: para quien prioriza el ecosistema y el uso multichain
La mayor ventaja de Ledger no es «ser el número uno», sino la madurez del ecosistema.
Si tus activos no son solo BTC y ETH, sino que además usás:
- MetaMask;
- Wallets Web3 de terceros;
- DeFi;
- NFT;
- Varias redes EVM;
- Solana;
- Tokens en distintas cadenas;
con Ledger suele ser más fácil encontrar la forma de conexión correspondiente.
Su línea de productos típica ya pasó de la serie Nano a productos con pantalla más grande como Flex y Stax.
Ventajas de Ledger
| Característica | Qué significa en la práctica |
|---|---|
| Secure Element | Refuerza la protección de la clave privada ante ataques físicos |
| Pantalla del dispositivo | Permite verificar la transacción fuera de la interfaz de la computadora |
| Ecosistema de terceros | Apto para multichain y Web3 |
| Línea de productos completa | Hay desde dispositivos con botones y pantalla chica hasta pantalla grande |
La mayor controversia de Ledger: no es «completamente cerrado»
Acá hay que corregir una idea común.
Ledger Live, las Apps de dispositivo, el SDK y algunos componentes del sistema son de código abierto o se pueden auditar públicamente, pero Ledger OS y los componentes base relacionados con el Secure Element no son completamente abiertos.[1]
Así que, en lugar de escribir simplemente:
Ledger es una wallet de código cerrado.
lo preciso es:
Ledger usa un modelo de seguridad de «apertura parcial + componentes cerrados del Secure Element», y no pertenece a la línea de firmware completamente abierto de Trezor u OneKey.
Por eso el campo del código abierto y los partidarios de Ledger llegan a conclusiones completamente distintas.
Los primeros se fijan más en:
«¿Puedo auditar el código yo mismo?»
Los segundos se fijan más en:
«¿El chip seguro, el sistema operativo y el aislamiento de hardware pueden resistir ataques reales?»
No están hablando del mismo problema.
¿Hay que preocuparse por Ledger Recover?
Ledger Recover es un servicio de recuperación opcional de Ledger, no se activa por fuerza al comprar un Ledger.
Si no usás ese servicio, igual podés guardar vos la frase de recuperación.
Así que la controversia real que trae es más bien:
¿El usuario acepta que un fabricante de wallets de hardware diseñe una arquitectura que pueda exportar material de recuperación encriptado después de la autorización del usuario?
Es una cuestión de filosofía de seguridad, no se resume en «Ledger puede subir tu frase semilla automáticamente».
Si necesitás un ecosistema multichain maduro y aceptás el modelo de confianza de hardware y software de Ledger, Ledger vale la pena; si «todo el firmware central debe ser completamente público» es una condición dura, priorizá Trezor u OneKey.
4. ¿Para quién es Trezor?
Trezor: para quien pone el código abierto en primer lugar
La mayor etiqueta de Trezor desde hace tiempo es:
Código abierto.
No gana por soportar la mayor cantidad de monedas, sino por tratar de que el software y el diseño de hardware de la wallet puedan ser inspeccionados desde afuera.
Para 2026, la línea de Trezor ya no es la de antes de «solo un dispositivo USB viejo».
Los principales productos de nueva generación incluyen:
- Trezor Safe 3;
- Trezor Safe 5;
- Trezor Safe 7.
La Safe 7 ya incorpora pantalla táctil a color, conexión inalámbrica y una nueva arquitectura de Secure Element.
Así que lo que solían escribir los artículos viejos:
Trezor = sin chip de seguridad, solo código abierto.
ya no sirve para resumir toda la línea de 2026.
Ventajas centrales de Trezor
| Característica | Para quién |
|---|---|
| Énfasis en código abierto | Quien quiere que el código se pueda auditar externamente |
| Plan de recuperación maduro | Usuarios de tenencia a largo plazo |
| Confirmación en el dispositivo | Quien valora verificar la transacción de forma independiente |
| Secure Element en modelos nuevos | Quien quiere transparencia y protección de hardware a la vez |
La Trezor Safe 7 hace especial énfasis en el nuevo Secure Element auditable y en la arquitectura «quantum-ready» usada para el arranque, la autenticación y la actualización de firmware del dispositivo.[2]
Tampoco lo malinterpretes.
No significa:
que BTC ya necesite una «wallet resistente a cuántica».
Lo más realista es decir:
Trezor usa criptografía poscuántica para parte de la seguridad del dispositivo y los mecanismos de autenticación, preparándose de antemano para futuros modelos de amenaza.
Si principalmente tenés BTC, ETH y otros activos a largo plazo, operás con poca frecuencia y ponés la auditabilidad pública por delante de la cantidad de funciones, Trezor es la opción más fácil de entender de las cuatro.
5. ¿Para quién es OneKey?
OneKey: para quien quiere idioma local y «código abierto + funciones» a la vez
La posición de OneKey no es exactamente igual a la de Ledger ni a la de Trezor.
Intenta cumplir a la vez:
- Código abierto;
- Secure Element;
- Experiencia en tu idioma;
- Multichain;
- Pantalla grande;
- Web3;
- Air-Gap.
Por ejemplo, el OneKey Pro usa una pantalla táctil grande y soporta firma Air-Gap por QR; el Classic 1S está más cerca de una wallet de hardware tradicional.
¿Cómo entender OneKey Pro y Classic?
| Necesidad | Te conviene más |
|---|---|
| Solo guardar activos a largo plazo | Serie Classic |
| Firmar transacciones Web3 seguido | Pro |
| Querer ver claro el detalle de la transacción | Pro |
| Presupuesto primero | Serie Classic |
En 2026, la página oficial de OneKey muestra que el Classic 1S Pure, el Classic 1S y el Pro ya están bastante diferenciados.
El valor del Pro no es solo «ser más caro».
La diferencia real es:
Pantalla grande + Air-Gap por QR + huella + más métodos de conexión.
OneKey también publica oficialmente el código fuente del firmware y una forma de verificar la consistencia entre el código público y el firmware publicado.[3]
Así que escribir OneKey solo como:
«una copia de Ledger».
no es preciso.
En la línea de código abierto se acerca más a Trezor, pero la experiencia de producto y la dirección multichain se parecen más a los usuarios Web3.
Si querés buena experiencia en tu idioma y además ponés el código abierto y la pantalla del dispositivo en un lugar importante, OneKey es la opción de las cuatro que vale la pena comparar con más detenimiento.
6. ¿Para quién es Tangem?
Tangem: para quien odia la operación compleja
La mayor característica de Tangem no es el precio, sino:
que no se parece en nada a una wallet de hardware tradicional.
Una wallet de hardware tradicional suele ser:
Dispositivo wallet → conexión USB/Bluetooth → confirmación en pantalla → backup de frase semilla.
Tangem está más cerca de:
App del celular → acercar la tarjeta por NFC → la tarjeta firma.
No tiene:
- Pantalla;
- USB;
- Bluetooth;
- Batería.
Esto hace a Tangem muy simple, y también trae concesiones completamente distintas.
Ventajas de Tangem
| Característica | Impacto real |
|---|---|
| Tarjeta NFC | Se usa acercando el celular directo |
| Sin batería | No hace falta cargarla |
| Backup con varias tarjetas | Puede no usar frase semilla de papel tradicional |
| Operación simple | Más fácil de arrancar la primera vez con una wallet de hardware |
La mayor concesión de Tangem: no tiene pantalla independiente
La tarjeta Tangem no tiene pantalla.
Así que el contenido de la transacción se muestra sobre todo por la App del celular.
Esto marca una diferencia importante con la mayoría de modelos de Ledger, Trezor y OneKey:
Estos últimos te dejan volver a verificar el contenido clave en la pantalla de un dispositivo de hardware independiente.
Si el celular está controlado por software malicioso, una pantalla de confianza independiente da una capa extra de verificación.
La filosofía de seguridad de Tangem es:
reducir componentes del dispositivo, eliminar firmware actualizable y apoyarse en el Secure Element, NFC y la App del celular para completar todo el flujo.
Tangem declara oficialmente que el firmware de la tarjeta no es de código abierto, y que la confianza se construye mediante auditorías de seguridad de terceros; su App de celular y su SDK sí son de código abierto.[4]
Así que, en lugar de decir que Tangem es «parcialmente abierto», mejor decir:
App de código abierto, pero el firmware de la tarjeta en sí es cerrado.
Si lo que más te asusta es copiar mal la frase semilla, no saber usar el dispositivo o que el USB y las configuraciones sean muy molestas, Tangem es muy atractivo; si insistís en «verificar la transacción en una pantalla de hardware independiente», no es para vos.
7. ¿Código abierto, chip seguro o pantalla grande: cuál importa más?
Muchas reseñas de wallets de hardware se fijan en EAL5+ o EAL6+.
Pero lo que de verdad debería entender el usuario común es:
El chip seguro, el código abierto y la pantalla de confianza resuelven tres problemas distintos.
| Diseño de seguridad | Problema principal que resuelve |
|---|---|
| Secure Element | Ataque físico, extracción de clave |
| Firmware de código abierto | Transparencia del código y auditoría externa |
| Pantalla del dispositivo | Confirmar el contenido real de la transacción |
| Air-Gap | Reducir interfaces de datos cableadas o inalámbricas |
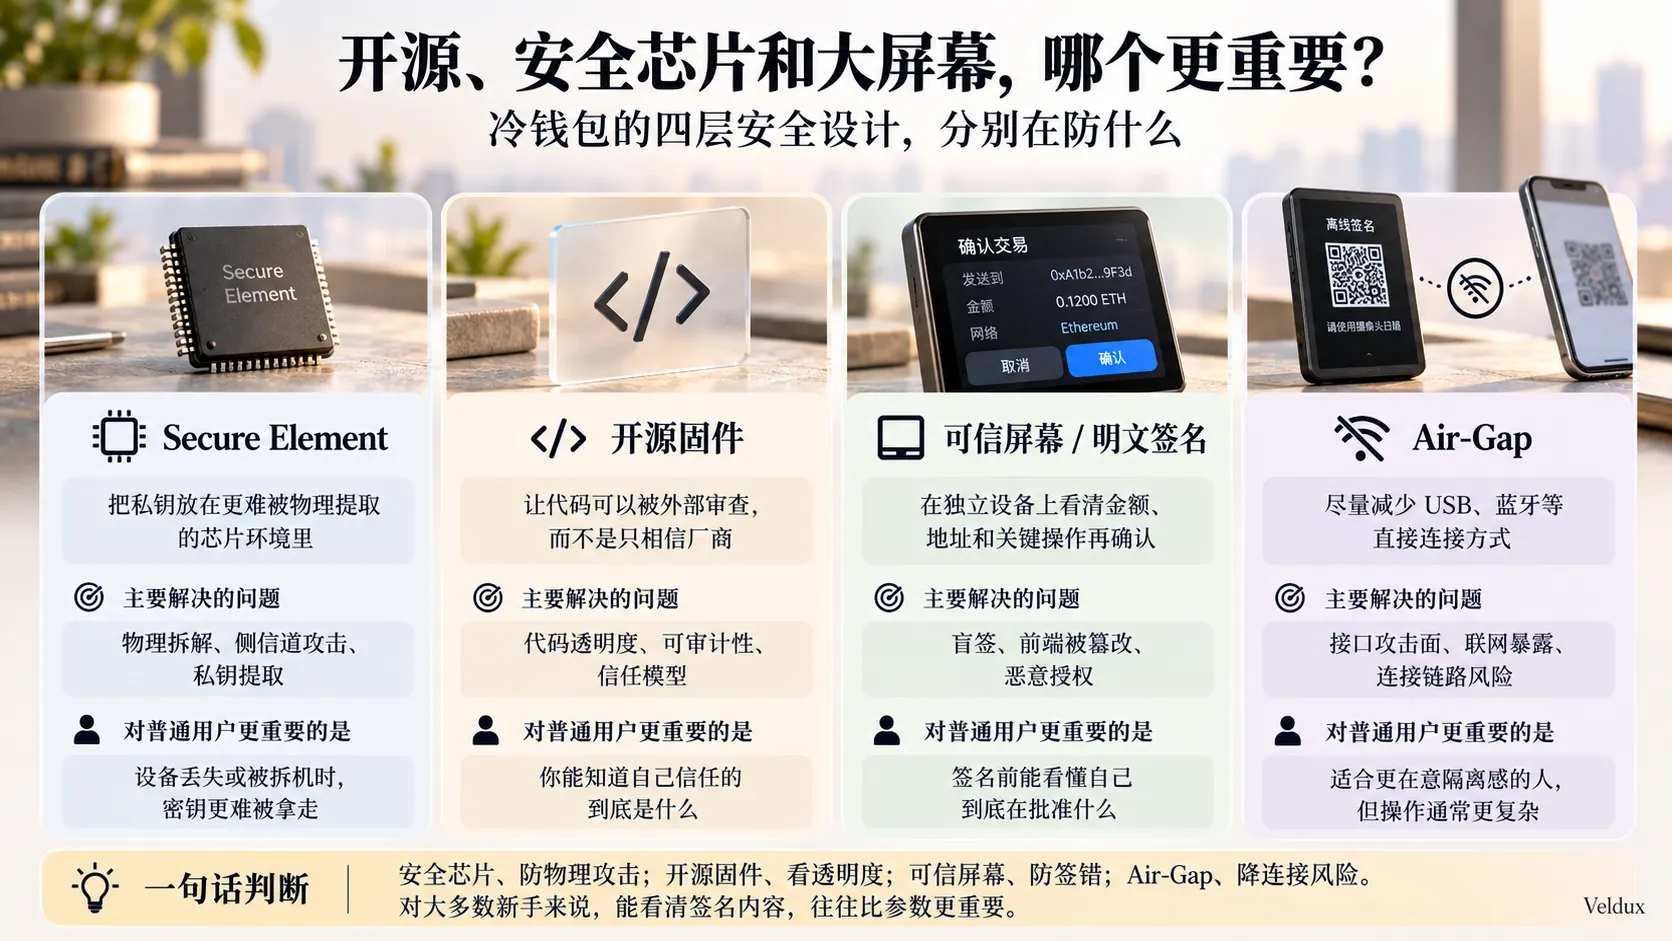
El Secure Element, el firmware de código abierto, la pantalla de confianza y el Air-Gap resuelven riesgos distintos; no se puede juzgar con un solo parámetro cuál wallet fría es más segura.
No son sustitutos entre sí.
EAL6+ ≠ nunca vas a firmar una transacción equivocada.
Del mismo modo:
Código completamente abierto ≠ la clave privada nunca se va a filtrar.
8. Por qué el incidente de Bybit de 2025 hace más relevante la «pantalla de confianza»
El incidente de seguridad de la wallet fría de Bybit en 2025 dejó un recordatorio importante para los usuarios de wallets de hardware:
No confíes solo en la transacción que muestra la interfaz de la computadora o de la web.
La investigación posterior mostró que el atacante obtuvo acceso a la infraestructura relacionada con Safe y manipuló la visualización de la transacción en la web, induciendo a los firmantes a aprobar una transacción maliciosa.
No se puede resumir en:
Bybit fue robado por «usar firma ciega».
La situación real es:
La información de frontend que ve el firmante puede ser manipulada por el atacante, así que lo que de verdad importa es establecer una vía de verificación de transacción independiente y de confianza.
Por eso ahora, al mirar wallets de hardware, «Clear Signing» y «Trusted Display» empiezan a importar cada vez más.
Por ejemplo, si vas a transferir 2 BTC, lo ideal no es que la computadora te diga:
Send transaction?
sino que el propio dispositivo muestre claramente:
Monto
Dirección receptora
Red
Operaciones de contrato clave
y después vos confirmás.
Para el usuario común, «¿puedo entender qué estoy aprobando antes de firmar?» suele ser más práctico que una diferencia de nivel en el certificado del chip.
9. ¿Tus activos ya necesitan una wallet fría?
No todo el mundo tiene que comprar una wallet fría.
La verdadera pregunta primero es:
¿Tus activos ya valen la complejidad de la autocustodia?
| Estado de los activos | Qué conviene más |
|---|---|
| Monto chico de prueba, operación frecuente | Primero asegurar bien la cuenta del exchange |
| Tenencia a largo plazo, una pérdida afectaría tu vida | Empezar a considerar una wallet de hardware |
| Activos grandes de largo plazo | Considerar repartir dispositivos o multifirma |
| Activos de valor muy alto | No dependas de un solo dispositivo ni de un solo backup |
Acá no hace falta dar:
por encima de 10.000 (moneda local) sí o sí wallet fría.
porque cada persona define distinto qué es «un monto importante».
1.000 US$ para alguien puede ser solo dinero de prueba, y para otra persona puede ser algo muy importante.
Un criterio más útil:
Si perder este activo cambiaría claramente tu situación financiera, y no pensás operarlo en el corto plazo, deberías considerar seriamente pasar de la plataforma de trading a la autocustodia.
Si todavía estás en etapa de comprar y vender seguido, hacer bien la contraseña, el 2FA y el código antiphishing de la cuenta del exchange suele importar más que pasarte de golpe a una wallet de hardware que no sabés usar. Cuando confirmes que vas a guardar a largo plazo, recién ahí considerá pasar parte de los activos de largo plazo a una wallet de autocustodia. Antes de eso, si todavía no tenés cuenta de exchange, el tutorial de registro de Binance explica los pasos para abrir la cuenta.
10. ¿Cómo elegir entre las cuatro según tu necesidad?
Caso 1: solo tenés BTC y ETH, sin tocarlos por años
Priorizá comparar:
Trezor / OneKey.
Porque este escenario no necesita tanto un ecosistema complejo, y valora más:
- El método de recuperación;
- La transparencia del código abierto;
- El mantenimiento a largo plazo del dispositivo;
- La confirmación de firma independiente.
Caso 2: usás seguido MetaMask, DeFi y multichain
Priorizá comparar:
Ledger / OneKey.
Porque este tipo de usuario exige más de las wallets de terceros, el multichain y la experiencia de firma.
Caso 3: primera vez con una wallet fría, te asustan los pasos complejos
Priorizá comparar:
Tangem.
El camino celular + tarjeta NFC es claramente más simple.
Pero tenés que aceptar:
La tarjeta Tangem no tiene pantalla independiente.
Caso 4: te importa mucho que el firmware sea de código abierto
Priorizá comparar:
Trezor / OneKey.
No trates a Ledger o Tangem como exactamente la misma línea de código abierto.
Caso 5: firmás contratos inteligentes seguido y temés firmar mal
Mirá primero:
Pantalla grande + Clear Signing.
Por ejemplo:
- Ledger Flex / Stax;
- Trezor Safe 5 / Safe 7;
- OneKey Pro.
Acá no te fijes solo en la marca.
Deberías comparar el modelo concreto.
11. Qué tener en cuenta al comprar una wallet fría
Al elegir una wallet de hardware, además de lo técnico hay tres cosas que muchas reseñas internacionales no explican:
- Si soporta tu idioma;
- El canal de compra oficial;
- El servicio posventa y el envío.
Sobre todo no compres una wallet de hardware usada de origen dudoso solo por ahorrar.
¿Qué métodos de compra tienen más riesgo?
| Método de compra | Riesgo |
|---|---|
| Sitio oficial de la marca | Relativamente controlado |
| Distribuidor oficial autorizado | Hay que verificar la autorización |
| Tiendas de terceros de e-commerce común | Más difícil confirmar el origen y el recorrido |
| Plataformas de segunda mano | No recomendado para guardar activos importantes |
Hay algo que hay que decir aparte:
No uses «tiene o no plástico» o «tiene o no sticker antimanipulación» como único criterio.
El empaque se puede falsificar.
Lo que de verdad importa es:
- Usar el software oficial;
- Hacer la verificación de autenticidad del dispositivo;
- Inicializarlo vos mismo;
- Dejar que el dispositivo genere de nuevo la clave;
- Nunca usar una frase semilla que ya venga escrita en el empaque.
Si al abrir la caja encontrás un papel con:
recovery phrase / seed phrase
no transfieras cripto a ese dispositivo.
12. Los 6 errores más comunes con una wallet fría
1. Usar una frase semilla que te dio otro
Es la situación más peligrosa.
Si la frase semilla no fue generada por vos en un proceso de inicialización seguro, no la uses.
2. Sacarle foto a la frase semilla
No hagas esto:
- Foto;
- Captura;
- Enviar por WhatsApp;
- Enviar por Telegram;
- Guardar en el correo;
- Guardar en la nube;
- Guardar en notas.
Una vez que la frase semilla entra en un dispositivo conectado, el sentido de la wallet fría de aislar la clave privada se debilita de forma evidente.
3. Comprar un dispositivo usado para ahorrar
La wallet de hardware es un dispositivo que guarda la clave privada.
No es un producto que convenga comprar usado.
La diferencia de unas decenas o centenas no vale el riesgo de la cadena de suministro.
4. Mirar solo la moneda, no la red
Sobre todo con USDT.
USDT puede existir en:
- Ethereum;
- Tron;
- BNB Smart Chain;
- Arbitrum;
- Solana;
- Otras redes.
Que la wallet de hardware soporte «USDT» no significa que el USDT de todas las cadenas se use exactamente igual.
Antes de transferir hay que confirmar a la vez el activo y la red.
5. Transferir todos los activos la primera vez
Lo correcto es:
Transferir un monto chico → confirmar que llega → sacar un monto chico → familiarizarte con el flujo → recién después subir el monto.
No pruebes con todo tu activo una wallet recién comprada.
6. Firmar cualquier cosa porque ya tenés wallet de hardware
El mayor malentendido de la wallet de hardware es:
Total la clave privada está en la wallet fría, tocar confirmar no pasa nada.
En realidad, si aprobás activamente una transacción maliciosa con formato legítimo, la wallet de hardware puede completar la firma según tu orden.
La wallet de hardware protege la clave, no decide por vos si la contraparte es un estafador.
13. Después de comprarla: el backup importa más que la marca
Para wallets de frase semilla tradicional:
Que el dispositivo se rompa ≠ que las cripto se pierdan.
Mientras la información de recuperación siga existiendo, normalmente podés recuperar la wallet.
Lo de verdad peligroso es:
Perder la frase semilla.
o:
Que otro la consiga.
Se recomienda completar este flujo
- Inicializar el dispositivo en un entorno de confianza;
- Que el dispositivo genere la información de recuperación;
- Registrarla offline;
- Revisar las palabras y el orden;
- No sacarle foto;
- No subirla a la nube;
- Completar la verificación de backup oficial;
- Transferir primero un monto chico;
- Probar una vez la salida;
- Confirmar el plan de recuperación antes de subir el activo.
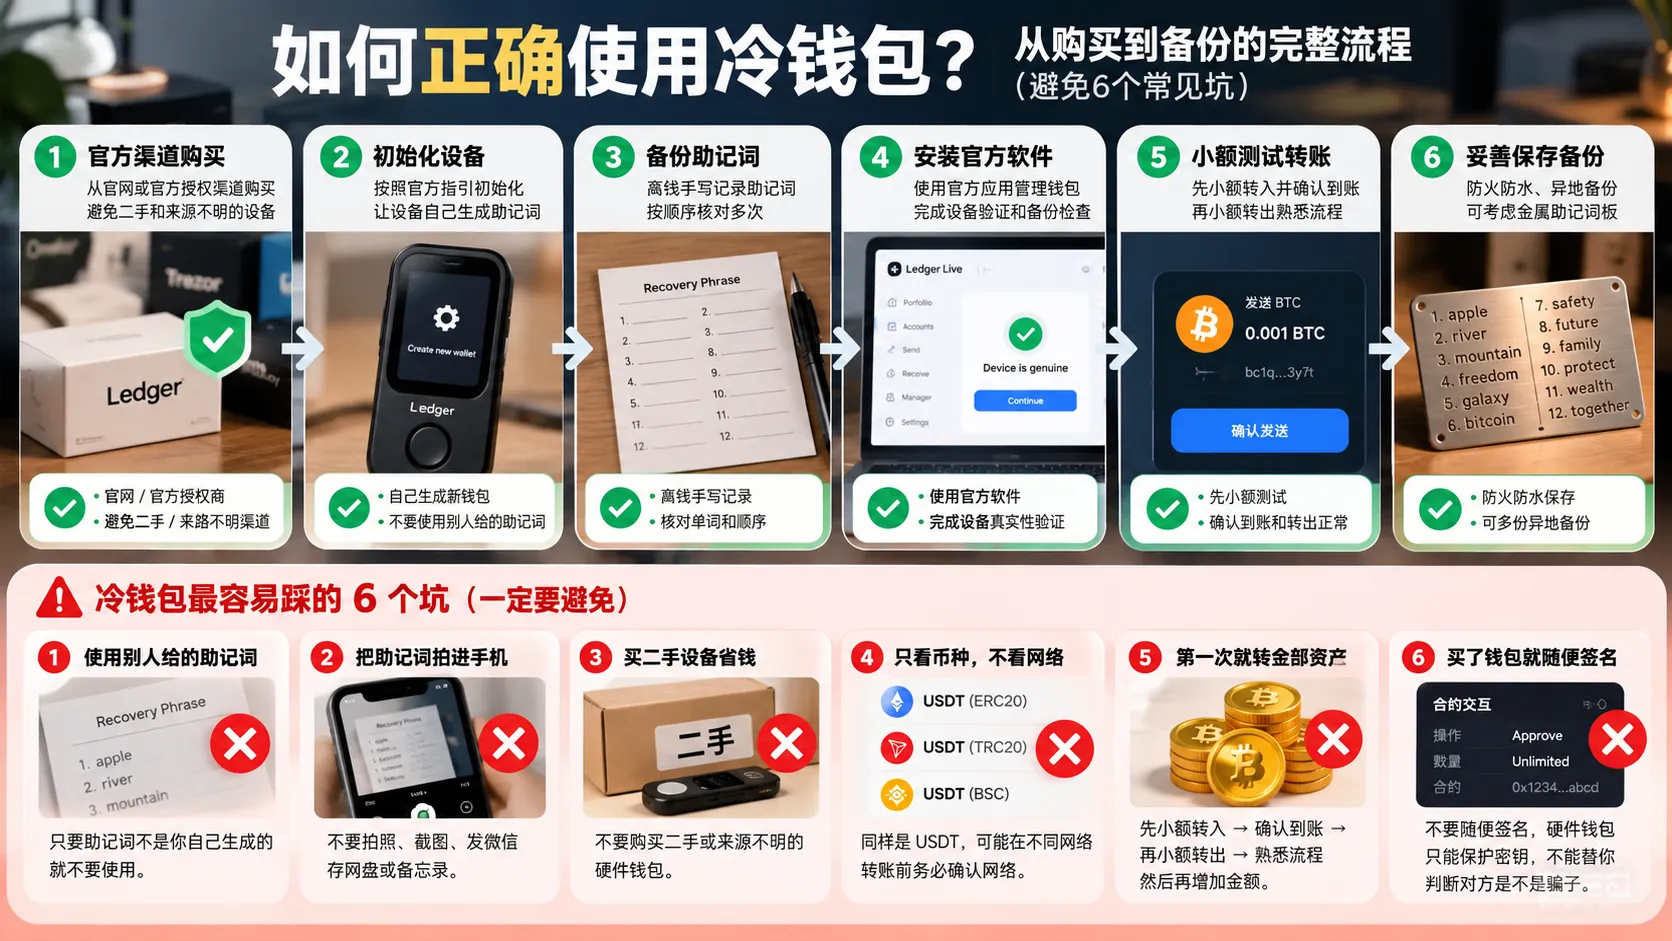
La seguridad de una wallet fría no depende solo del dispositivo: desde comprar en canal oficial, inicializarla vos mismo y hacer backup offline de la frase semilla, hasta probar la transferencia con un monto chico, cada paso puede afectar la seguridad final.
Para activos grandes de largo plazo, podés considerar además:
- Placa metálica de frase semilla;
- Varias copias en lugares distintos;
- Passphrase;
- Multi-share Backup;
- Multifirma.
Pero a mayor complejidad, más fácil que un error de operación te impida recuperar.
Así que no apiles funciones solo por parecer «profesional».
El mejor plan de backup es el que todavía sabés cómo recuperar dentro de cinco años.
Al transferir cripto a la wallet fría, lo que más se equivoca es elegir mal la red; si vas a guardar Bitcoin, cómo comprar Bitcoin explica el flujo completo.
14. ¿Cómo elegir finalmente entre Ledger, Trezor, OneKey y Tangem?
Al final, todo se resume en una tabla:
| Qué te importa más | Mirá primero |
|---|---|
| Ecosistema y compatibilidad con terceros | Ledger |
| Código abierto y transparencia | Trezor |
| Tu idioma, código abierto, pantalla grande y Air-Gap | OneKey |
| Simple, celular, tarjeta NFC | Tangem |
Si todavía no te decidís, volvé a la pregunta inicial: lo que más te preocupa es software poco transparente, multichain incompatible, operación muy compleja o firmar una transacción equivocada. Tener claro esto vale más que buscar «el número uno del ranking de wallets de hardware 2026».
15. Preguntas frecuentes (FAQ)
P1: Primera vez con una wallet fría, ¿por cuál empiezo: Ledger, Trezor, OneKey o Tangem?
Si no tenés experiencia, podés descartar primero por el método de uso:
si querés la experiencia de wallet de hardware tradicional y después conectar MetaMask o DeFi, mirá Ledger, Trezor y OneKey; si lo que más te asusta es la complejidad y solo querés acercar el celular a una tarjeta para firmar, Tangem es más fácil de arrancar.
Lo que de verdad decide cuál comprás no es la palabra «principiante», sino cómo pensás usarla después.
P2: ¿La wallet fría es siempre más segura que el exchange?
No necesariamente.
La wallet fría reduce sobre todo el riesgo de robo de la cuenta del exchange, de falla de la plataforma y de que la clave privada quede expuesta mucho tiempo en un entorno conectado, pero a la vez te transfiere la responsabilidad de guardar la frase semilla, elegir la red de transferencia y confirmar la firma.
Si no sabés hacer backup de la frase semilla o tocás seguido enlaces equivocados, la autocustodia también puede ser un riesgo nuevo.
P3: ¿Cuál es la mayor diferencia entre Ledger y Trezor?
En simple:
Ledger se inclina más por el ecosistema y el modelo de seguridad de hardware; Trezor, por el código abierto y la auditabilidad.
Si usás seguido multichain, wallets de terceros y Web3, mirá más Ledger; si lo que más te importa es la transparencia del firmware y el almacenamiento en frío a largo plazo, mirá más Trezor.
No preguntes solo «cuál es más segura», porque la idea de diseño de seguridad de las dos no es exactamente igual.
P4: ¿Vale la pena OneKey? ¿Es solo para usuarios de un idioma en particular?
La experiencia en tu idioma es una de las ventajas de OneKey, pero no solo por eso vale la pena.
OneKey ofrece a la vez firmware de código abierto, modelos con pantalla grande, Air-Gap por QR y soporte multichain, así que si querés tu idioma y además te importan el código abierto y la experiencia de firma, es más atractivo que simplemente buscar el precio más bajo.
P5: Tangem no tiene pantalla, ¿será inseguro?
No se puede juzgar directo así.
Tangem usa Secure Element y tarjeta NFC para firmar; su ventaja es la estructura simple, sin batería, y poder usar backup con varias tarjetas.
Su concesión está en que el contenido de la transacción se ve sobre todo por la App del celular, no se vuelve a confirmar en una pantalla independiente de la tarjeta.
Así que si te importa mucho «verificar la dirección y el monto en una pantalla de hardware independiente en cada transacción», Tangem no es la línea más adecuada para vos.
P6: ¿La wallet fría soporta USDT?
La mayoría de wallets de hardware mainstream pueden administrar USDT de algunas redes, pero antes de comprar no confirmes solo «soporta USDT».
Confirmá también la red concreta, por ejemplo:
- USDT ERC20;
- USDT TRC20;
- USDT de BNB Smart Chain;
- USDT de Solana.
Que se llame igual USDT no significa que la red sea la misma. Al transferir, elegir mal la red causa una pérdida real más fácil que elegir mal la marca de la wallet.
P7: Si compré una wallet fría y el dispositivo se rompe, ¿se pierden las cripto?
Normalmente no.
Las cripto no están guardadas dentro de la máquina de la wallet de hardware; el dispositivo guarda la clave necesaria para controlar los activos on-chain.
Si el dispositivo se daña o se pierde, pero la información de recuperación sigue segura, normalmente podés recuperar en un dispositivo o wallet compatible.
Lo que de verdad no podés perder es la información de recuperación.
P8: ¿Con cuánto dinero vale la pena comprar una wallet fría?
No hay un estándar de monto que sirva para todos.
Un método de juicio más práctico es:
Si perder todo este activo afectaría claramente tu vida, y pensás guardarlo a largo plazo, vale la pena empezar a considerar la autocustodia.
Si es solo un monto chico de prueba de unos cientos o miles, y todavía operás seguido, hacer bien la contraseña, el 2FA y el código antiphishing del exchange puede ser más práctico que comprar ya una wallet de hardware.
Resumen en una frase
Para elegir una wallet fría, no busques primero «el número uno de 2026».
Respondé primero cuatro preguntas:
Cuánto activo tenés, si te importa el código abierto, si necesitás confirmación en pantalla independiente y si preferís frase semilla tradicional o un backup más simple.
Después elegí:
- Ledger: ecosistema y uso multichain;
- Trezor: código abierto y almacenamiento en frío a largo plazo;
- OneKey: tu idioma, código abierto, pantalla grande y Air-Gap;
- Tangem: celular primero, tarjeta NFC y operación simple.
Lo que de verdad decide la seguridad de tus activos tampoco es qué marca dice la caja.
Sino:
De dónde comprás el dispositivo, cómo se genera la clave privada, cómo guardás la información de recuperación, y si antes de cada firma confirmás qué estás firmando.
Lecturas siguientes
- ¿Dónde guardar las cripto después de comprar? Exchange, wallet caliente o wallet fría (2026) — si todavía no sabés si de verdad necesitás una wallet fría, mirá primero el juicio de cuatro pasos de esta
- ¿Cómo retirar de Binance a una wallet? Pasos, comisiones y elección de red (2026) — la primera operación después de comprar el dispositivo suele ser sacar las cripto del exchange
- ¿Cómo comprar Bitcoin? Tutorial completo 2026 para principiantes — si vas a guardar BTC en la wallet fría, primero hacé bien el flujo de compra
Nota de verificación de datos
Los hechos clave de este artículo se verificaron el 2026-10-16, uno por uno:
- Línea de productos y modelo de seguridad de Ledger: Ledger Live, las Apps de dispositivo, el SDK y parte de los componentes del sistema son de código abierto o auditables públicamente, pero Ledger OS y los componentes base del Secure Element no son completamente abiertos; la línea pasó de Nano a Flex y Stax con pantalla más grande, y Ledger Recover es un servicio de recuperación opcional. Fuente: sitio oficial de Ledger.
- Serie Trezor Safe: la nueva generación es Safe 3 / Safe 5 / Safe 7; la Safe 7 suma pantalla táctil a color, conexión inalámbrica y Secure Element auditable; quantum-ready se usa para el arranque, la autenticación y la actualización de firmware, y no significa que BTC ya necesite una wallet resistente a cuántica. Fuente: sitio oficial de Trezor.
- Modelos y método de código abierto de OneKey: Classic 1S Pure, Classic 1S y Pro están diferenciados; el Pro ofrece pantalla grande y firma Air-Gap por QR; la compañía publica el código fuente del firmware y una forma de verificar la consistencia entre el código público y el firmware publicado. Fuente: sitio oficial de OneKey.
- Método de backup y alcance del código abierto de Tangem: admite por defecto el modo seedless (sin frase semilla tradicional) y también generar o importar una frase semilla de 12/24 palabras; el firmware de la tarjeta no es abierto y la confianza se construye mediante auditorías de seguridad de terceros, mientras que la App y el SDK son de código abierto. Fuente: sitio oficial de Tangem.
Operaciones en exchanges · USDT · Seguridad de billeteras
Responsable de investigar y organizar contenido sobre Binance, OKX, transferencias de USDT, retiros y seguridad de billeteras. Los pasos y datos clave de este artículo se verifican según el tipo de contenido, usando registros de operaciones reales, documentación oficial de la plataforma y fuentes públicas. La interfaz, las comisiones y las reglas regionales pueden cambiar, por lo que el artículo se revisa y actualiza de forma continua.
Estado: revisión manual · Última verificación 2026-10-16
Revisado por: equipo editorial de Veldux
- Sitio oficial de LedgerVerifica el párrafo de Ledger: la línea de productos pasó de Nano a Flex y Stax; Ledger Live, las Apps de dispositivo y el SDK son de código abierto, mientras que Ledger OS y los componentes base del Secure Element no son completamente abiertos; Ledger Recover es opcional
- Sitio oficial de TrezorVerifica el párrafo de Trezor: la nueva generación en venta es Safe 3 / Safe 5 / Safe 7, y la Safe 7 suma pantalla táctil a color, conexión inalámbrica, un Secure Element auditable y arquitectura quantum-ready
- Sitio oficial de OneKeyVerifica el párrafo de OneKey: la diferenciación entre Classic 1S Pure / Classic 1S / Pro, la pantalla grande y el Air-Gap por QR del Pro, y la publicación oficial del código fuente del firmware y la forma de verificar su consistencia
- Sitio oficial de TangemVerifica el párrafo de Tangem: tarjeta NFC y backup con varias tarjetas, modo seedless opcional (sin frase semilla tradicional) o importación de frase semilla de 12/24 palabras; el firmware de la tarjeta es cerrado (depende de auditorías de terceros) y la App y el SDK son de código abierto
- 2026-10-16ActualizaciónSe añadieron los superíndices de la cadena de evidencia y la «Nota de verificación de datos»; los enlaces oficiales de la antigua sección «fuentes» se movieron a sources, y se actualizó la fecha de verificación de los hechos clave.
Principios editoriales enpolítica editorial,política de correcciones。