Como escolher uma carteira fria? Ledger, Trezor, OneKey ou Tangem (2026)
Índice
Benefício para novos usuários da Binance
20% de devolução em taxas
Cadastro oficial da Binance · Você precisa concluir a verificação de identidade (KYC) para negociar e sacar
Como escolher uma carteira fria? Veja primeiro a conclusão
Para escolher uma carteira fria é preciso olhar quatro coisas: o tamanho dos seus ativos, se você se importa com o código aberto, se precisa conferir a transação no próprio dispositivo e que tipo de backup prefere.
Se você quer escolher rápido entre Ledger, Trezor, OneKey e Tangem:
- Quer ecossistema maduro, compatibilidade com carteiras de terceiros e uso multichain: olhe a Ledger.
- O que mais importa é o código aberto e a custódia fria de longo prazo: olhe a Trezor.
- Quer experiência no seu idioma, firmware aberto, tela grande ou Air-Gap por QR: olhe a OneKey.
- Não quer o modo de operar de uma carteira de hardware tradicional e prefere celular + cartão NFC o mais simples possível: olhe a Tangem.
Mas há algo que precisa ficar claro desde o início:
Não existe nenhuma carteira de hardware que se possa definir como «a mais segura de todas».
Ledger, Trezor, OneKey e Tangem usam modelos de segurança diferentes.
A Ledger dá mais ênfase ao chip seguro, à confirmação na tela do dispositivo e a um ecossistema maduro; a Trezor dá mais ênfase à transparência do código aberto; a OneKey soma tela grande e Air-Gap por QR sobre a base de código aberto; a Tangem segue um caminho completamente diferente com cartões, usando NFC e vários cartões para reduzir a barreira de uso.
Como escolher entre Ledger, Trezor, OneKey e Tangem?
| Sua necessidade | Priorize |
|---|---|
| Usa bastante multichain, DeFi e carteiras de terceiros | Ledger |
| Valoriza acima de tudo o código aberto e a auditabilidade | Trezor |
| Seu idioma, tela grande, Air-Gap por QR | OneKey |
| Celular em primeiro lugar, operação o mais simples possível | Tangem |
Se você ainda não sabe o que importa para você, não olhe primeiro o ranking de marcas; decida antes se o que mais preocupa é «software pouco transparente», «assinar uma transação errada», «perder a frase-semente» ou «um dispositivo complicado demais de usar».
Se você quer primeiro esclarecer «será que eu preciso mesmo de uma carteira fria, e preciso tirar as criptos da corretora?», veja antes esta: onde guardar as criptos depois de comprar?.
Índice do artigo
- O que é uma carteira fria?
- Diferenças centrais entre Ledger, Trezor, OneKey e Tangem
- Para quem é a Ledger?
- Para quem é a Trezor?
- Para quem é a OneKey?
- Para quem é a Tangem?
- Código aberto, Secure Element ou tela grande: o que importa mais?
- Por que o incidente da Bybit de 2025 torna a «tela de confiança» mais relevante
- Seus ativos já precisam de uma carteira fria?
- Como escolher entre as quatro conforme sua necessidade
- O que ter em conta ao comprar uma carteira fria
- Os 6 erros mais comuns com uma carteira fria
- Depois de comprar, como fazer o backup?
- Como escolher finalmente entre Ledger, Trezor, OneKey e Tangem?
- Perguntas frequentes (FAQ)
1. O que é uma carteira fria?
Uma carteira fria é uma carteira que mantém a chave privada o mais longe possível de dispositivos conectados e completa a assinatura de transações em hardware independente.
Ledger, Trezor, OneKey e Tangem, as mais comuns, são carteiras de hardware.
Mas «carteira fria» não significa:
que depois de comprar as criptos nunca mais vão se perder.
A carteira de hardware reduz sobretudo o risco de a chave privada ficar exposta diretamente ao computador, ao navegador, a trojans e a Apps maliciosos.
Ela não consegue proteger você de todos os erros.
Por exemplo:
- Tirar foto da frase-semente e subir para a nuvem;
- Escrever a frase-semente em um site de phishing;
- Escolher uma rede errada ao transferir;
- Assinar um contrato inteligente malicioso;
- Um trojan de área de transferência substituir o endereço de destino;
- Comprar um dispositivo que já foi inicializado por outra pessoa.
Por isso, escolher uma carteira de hardware é na verdade escolher um plano de guarda da chave privada + confirmação de transação + backup e recuperação.
A segurança do dispositivo é só a primeira camada; como você faz o backup e como assina é o que define o risco final.
2. Diferenças centrais entre Ledger, Trezor, OneKey e Tangem
Não compare só «quantas moedas suporta».
Em 2026, para escolher uma carteira de hardware vale comparar estas dimensões.
| Dimensão de comparação | O que confirmar |
|---|---|
| Proteção da chave privada | Onde a chave privada é gerada e guardada |
| Confirmação de transação | Se dá para conferir o endereço e o conteúdo em um dispositivo independente |
| Método de recuperação | Frase-semente, várias cópias ou outro plano de recuperação |
| Transparência do código | Quanto do firmware e do software pode ser auditado publicamente |
| Método de conexão | USB, Bluetooth, NFC ou código QR |
| Compatibilidade de ecossistema | Se suporta a moeda, a rede e as carteiras de terceiros que você usa |
Se olhar só a diferença mais evidente entre as quatro:
| Marca | Característica central |
|---|---|
| Ledger | Ecossistema maduro, Secure Element, confirmação na tela do dispositivo |
| Trezor | Código aberto e transparente, caminho claro de custódia fria de longo prazo |
| OneKey | Código aberto, seu idioma, modelos com tela grande e Air-Gap |
| Tangem | Cartão NFC, sem tela, admite por padrão o modo sem frase-semente |
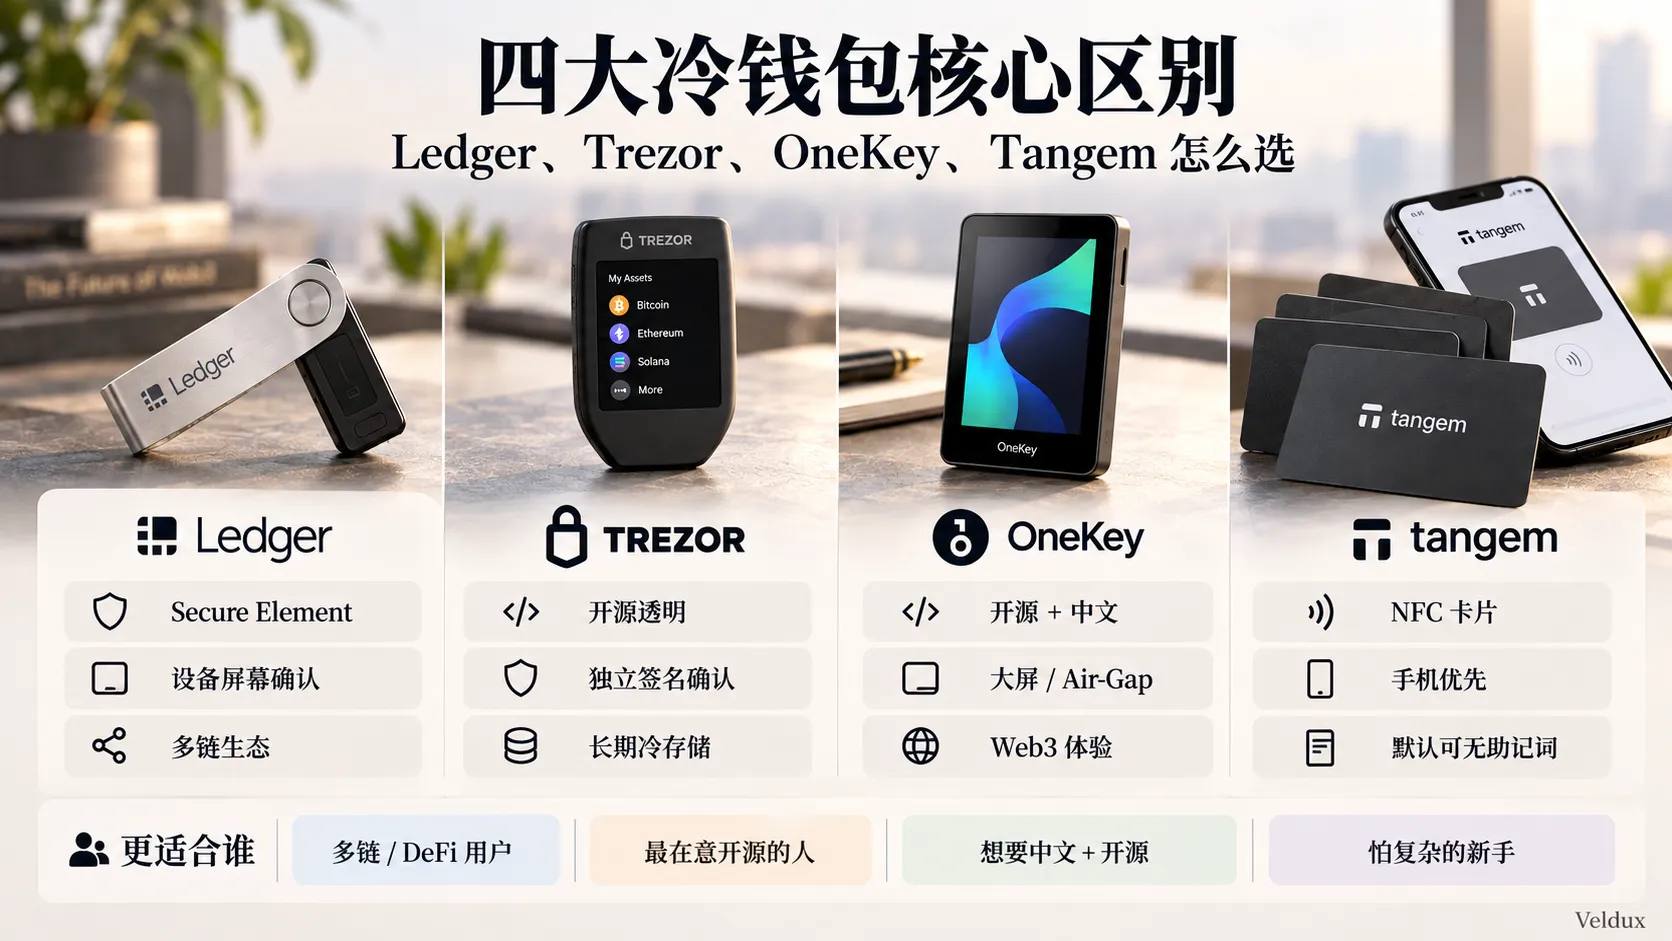
A diferença central entre Ledger, Trezor, OneKey e Tangem não é só a marca, mas o modelo de segurança, o modo de operação e para que tipo de usuário cada uma serve.
Note que os produtos de segunda geração da Tangem não são «nunca têm frase-semente».
A Tangem oferece hoje vários métodos de inicialização: a chave privada pode ser gerada direto dentro do Secure Element do cartão e usar vários cartões como backup, ou você também pode escolher gerar ou importar uma frase-semente de 12/24 palavras.
Então a forma mais precisa de dizer é:
A Tangem admite por padrão o modo seedless (sem frase-semente tradicional), não que «não suporta frase-semente».
3. Para quem é a Ledger?
Ledger: para quem prioriza o ecossistema e o uso multichain
A maior vantagem da Ledger não é «ser a número um», e sim a maturidade do ecossistema.
Se seus ativos não são só BTC e ETH, e você ainda usa:
- MetaMask;
- Carteiras Web3 de terceiros;
- DeFi;
- NFT;
- Várias redes EVM;
- Solana;
- Tokens em cadeias diferentes;
com a Ledger costuma ser mais fácil encontrar a forma de conexão correspondente.
A linha de produtos típica já passou da série Nano para produtos com tela maior, como a Flex e a Stax.
Vantagens da Ledger
| Característica | O que significa na prática |
|---|---|
| Secure Element | Reforça a proteção da chave privada contra ataques físicos |
| Tela do dispositivo | Permite conferir a transação fora da interface do computador |
| Ecossistema de terceiros | Apto para multichain e Web3 |
| Linha de produtos completa | Há desde dispositivos com botões e tela pequena até tela grande |
A maior polêmica da Ledger: não é «totalmente fechada»
Aqui é preciso corrigir uma ideia comum.
O Ledger Live, os Apps de dispositivo, o SDK e alguns componentes do sistema são de código aberto ou podem ser auditados publicamente, mas o Ledger OS e os componentes base ligados ao Secure Element não são totalmente abertos.[1]
Então, em vez de escrever simplesmente:
A Ledger é uma carteira de código fechado.
o preciso é:
A Ledger usa um modelo de segurança de «abertura parcial + componentes fechados do Secure Element», e não pertence à linha de firmware totalmente aberto da Trezor ou da OneKey.
Por isso o campo do código aberto e os partidários da Ledger chegam a conclusões completamente diferentes.
Os primeiros olham mais para:
«Eu consigo auditar o código sozinho?»
Os segundos olham mais para:
«O chip seguro, o sistema operacional e o isolamento de hardware conseguem resistir a ataques reais?»
Eles não estão falando do mesmo problema.
É preciso se preocupar com o Ledger Recover?
O Ledger Recover é um serviço de recuperação opcional da Ledger, não é ativado à força ao comprar uma Ledger.
Se você não usar esse serviço, ainda pode guardar você mesmo a frase de recuperação.
Então a polêmica real que ele traz é mais:
O usuário aceita que um fabricante de carteiras de hardware projete uma arquitetura que possa exportar material de recuperação criptografado após a autorização do usuário?
É uma questão de filosofia de segurança, não se resume a «a Ledger pode subir sua frase-semente automaticamente».
Se você precisa de um ecossistema multichain maduro e aceita o modelo de confiança de hardware e software da Ledger, a Ledger vale a pena; se «todo o firmware central deve ser totalmente público» é uma condição dura, priorize a Trezor ou a OneKey.
4. Para quem é a Trezor?
Trezor: para quem coloca o código aberto em primeiro lugar
A maior etiqueta da Trezor há tempos é:
Código aberto.
Ela não vence por suportar a maior quantidade de moedas, e sim por tentar fazer com que o software e o design de hardware da carteira possam ser inspecionados de fora.
Para 2026, a linha da Trezor já não é mais aquela de antes, de «só um dispositivo USB antigo».
Os principais produtos da nova geração incluem:
- Trezor Safe 3;
- Trezor Safe 5;
- Trezor Safe 7.
A Safe 7 já incorpora tela sensível ao toque colorida, conexão sem fio e uma nova arquitetura de Secure Element.
Então o que os artigos antigos costumavam escrever:
Trezor = sem chip de segurança, só código aberto.
já não serve para resumir toda a linha de 2026.
Vantagens centrais da Trezor
| Característica | Para quem |
|---|---|
| Ênfase em código aberto | Quem quer que o código possa ser auditado externamente |
| Plano de recuperação maduro | Usuários de custódia de longo prazo |
| Confirmação no dispositivo | Quem valoriza conferir a transação de forma independente |
| Secure Element em modelos novos | Quem quer transparência e proteção de hardware ao mesmo tempo |
A Trezor Safe 7 dá ênfase especial ao novo Secure Element auditável e à arquitetura «quantum-ready» usada para a inicialização, a autenticação e a atualização de firmware do dispositivo.[2]
Também não interprete mal.
Não significa:
que o BTC já precise de uma «carteira resistente a quântica».
O mais realista é dizer:
A Trezor usa criptografia pós-quântica para parte da segurança do dispositivo e dos mecanismos de autenticação, se preparando de antemão para futuros modelos de ameaça.
Se você tem principalmente BTC, ETH e outros ativos de longo prazo, opera com pouca frequência e coloca a auditabilidade pública à frente da quantidade de funções, a Trezor é a opção mais fácil de entender das quatro.
5. Para quem é a OneKey?
OneKey: para quem quer idioma local e «código aberto + funções» ao mesmo tempo
A posição da OneKey não é exatamente igual à da Ledger nem à da Trezor.
Ela tenta cumprir ao mesmo tempo:
- Código aberto;
- Secure Element;
- Experiência no seu idioma;
- Multichain;
- Tela grande;
- Web3;
- Air-Gap.
Por exemplo, a OneKey Pro usa uma tela sensível ao toque grande e suporta assinatura Air-Gap por QR; a Classic 1S está mais próxima de uma carteira de hardware tradicional.
Como entender a OneKey Pro e a Classic?
| Necessidade | Te convém mais |
|---|---|
| Só guardar ativos de longo prazo | Série Classic |
| Assinar transações Web3 com frequência | Pro |
| Querer ver claro o detalhe da transação | Pro |
| Orçamento em primeiro lugar | Série Classic |
Em 2026, a página oficial da OneKey mostra que o Classic 1S Pure, o Classic 1S e o Pro já estão bem diferenciados.
O valor do Pro não é só «ser mais caro».
A diferença real é:
Tela grande + Air-Gap por QR + impressão digital + mais métodos de conexão.
A OneKey também publica oficialmente o código-fonte do firmware e uma forma de verificar a consistência entre o código público e o firmware publicado.[3]
Então escrever a OneKey só como:
«uma cópia da Ledger».
não é preciso.
Na linha de código aberto ela se aproxima mais da Trezor, mas a experiência de produto e a direção multichain se parecem mais com os usuários Web3.
Se você quer boa experiência no seu idioma e ainda coloca o código aberto e a tela do dispositivo em um lugar importante, a OneKey é a opção das quatro que vale a pena comparar com mais atenção.
6. Para quem é a Tangem?
Tangem: para quem odeia operação complexa
A maior característica da Tangem não é o preço, e sim:
que ela não se parece em nada com uma carteira de hardware tradicional.
Uma carteira de hardware tradicional costuma ser:
Dispositivo carteira → conexão USB/Bluetooth → confirmação na tela → backup de frase-semente.
A Tangem está mais próxima de:
App do celular → encostar o cartão por NFC → o cartão assina.
Ela não tem:
- Tela;
- USB;
- Bluetooth;
- Bateria.
Isso torna a Tangem muito simples, e também traz concessões completamente diferentes.
Vantagens da Tangem
| Característica | Impacto real |
|---|---|
| Cartão NFC | Se usa encostando o celular direto |
| Sem bateria | Não precisa carregar |
| Backup com vários cartões | Pode não usar frase-semente de papel tradicional |
| Operação simples | Mais fácil de começar a primeira vez com uma carteira de hardware |
A maior concessão da Tangem: não tem tela independente
O cartão Tangem não tem tela.
Então o conteúdo da transação é mostrado sobretudo pelo App do celular.
Isso marca uma diferença importante em relação à maioria dos modelos da Ledger, da Trezor e da OneKey:
Estes últimos deixam você conferir de novo o conteúdo-chave na tela de um dispositivo de hardware independente.
Se o celular estiver controlado por software malicioso, uma tela de confiança independente dá uma camada extra de verificação.
A filosofia de segurança da Tangem é:
reduzir componentes do dispositivo, eliminar firmware atualizável e se apoiar no Secure Element, no NFC e no App do celular para completar todo o fluxo.
A Tangem declara oficialmente que o firmware do cartão não é de código aberto, e que a confiança se constrói mediante auditorias de segurança de terceiros; o App de celular e o SDK, esses sim, são de código aberto.[4]
Então, em vez de dizer que a Tangem é «parcialmente aberta», melhor dizer:
App de código aberto, mas o firmware do cartão em si é fechado.
Se o que mais te assusta é copiar errado a frase-semente, não saber usar o dispositivo ou que o USB e as configurações sejam muito chatas, a Tangem é muito atraente; se você insiste em «conferir a transação em uma tela de hardware independente», ela não é para você.
7. Código aberto, chip seguro ou tela grande: o que importa mais?
Muitas reviews de carteiras de hardware olham para EAL5+ ou EAL6+.
Mas o que o usuário comum deveria entender de verdade é:
O chip seguro, o código aberto e a tela de confiança resolvem três problemas diferentes.
| Design de segurança | Problema principal que resolve |
|---|---|
| Secure Element | Ataque físico, extração de chave |
| Firmware de código aberto | Transparência do código e auditoria externa |
| Tela do dispositivo | Confirmar o conteúdo real da transação |
| Air-Gap | Reduzir interfaces de dados com fio ou sem fio |
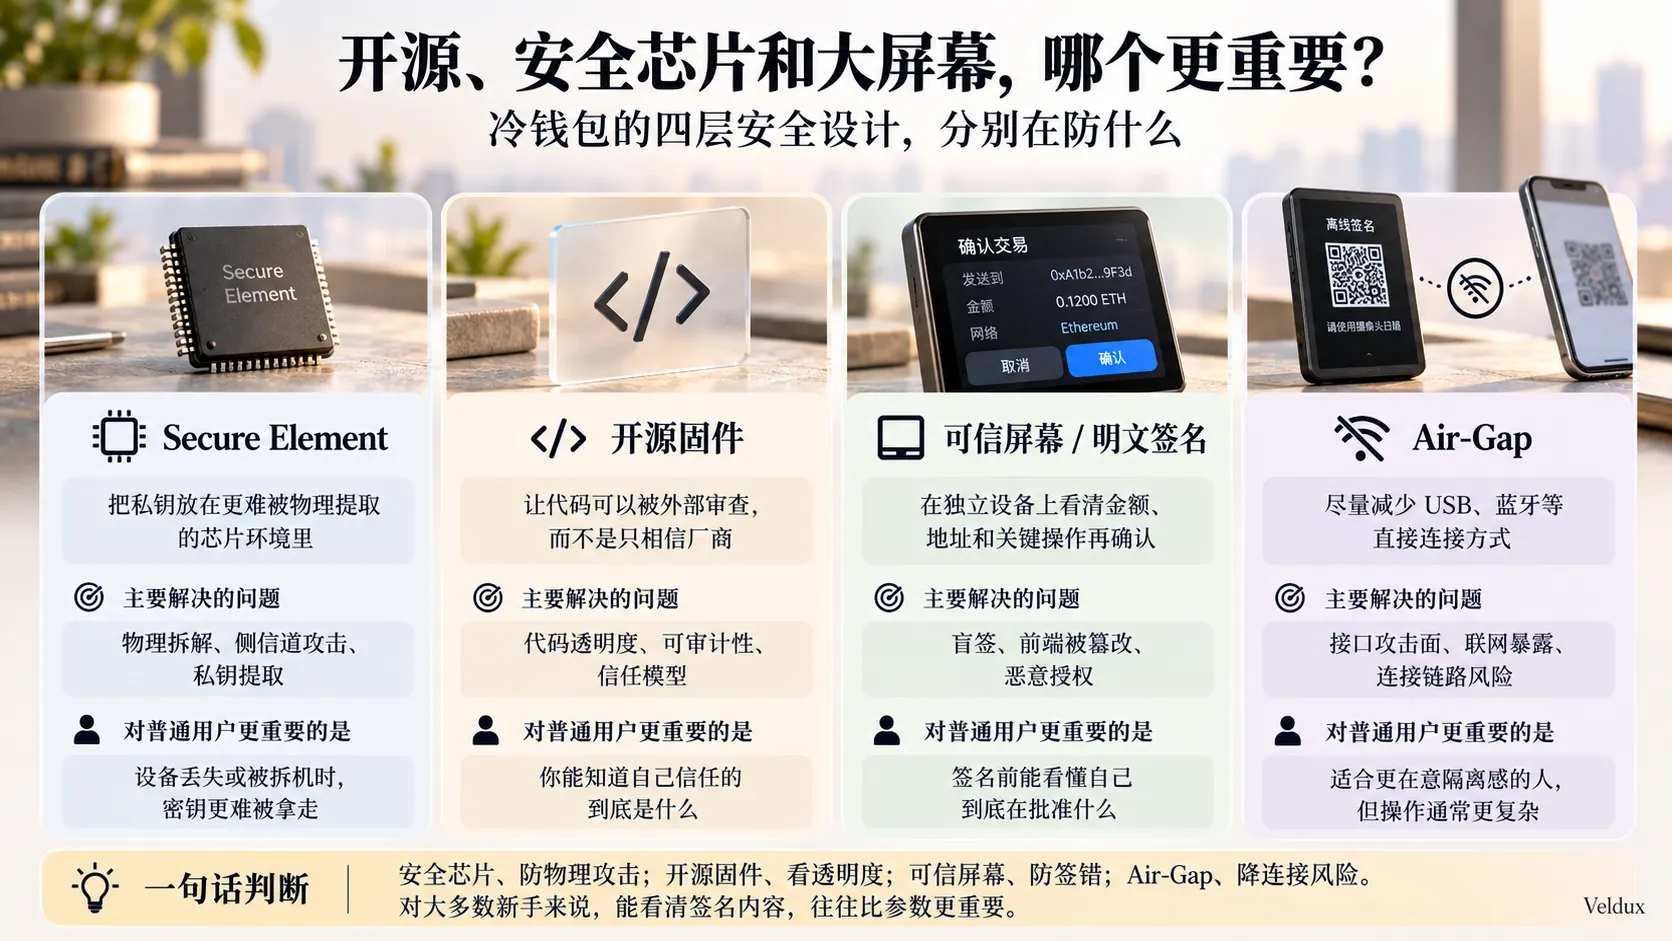
O Secure Element, o firmware de código aberto, a tela de confiança e o Air-Gap resolvem riscos diferentes; não dá para julgar com um só parâmetro qual carteira fria é mais segura.
Eles não substituem uns aos outros.
EAL6+ ≠ você nunca vai assinar uma transação errada.
Do mesmo modo:
Código totalmente aberto ≠ a chave privada nunca vai vazar.
8. Por que o incidente da Bybit de 2025 torna a «tela de confiança» mais relevante
O incidente de segurança da carteira fria da Bybit em 2025 deixou um lembrete importante para os usuários de carteiras de hardware:
Não confie só na transação que a interface do computador ou da web mostra.
A investigação posterior mostrou que o atacante obteve acesso à infraestrutura ligada à Safe e manipulou a exibição da transação na web, induzindo os assinantes a aprovar uma transação maliciosa.
Não dá para resumir em:
A Bybit foi roubada por «usar assinatura cega».
A situação real é:
A informação de frontend que o assinante vê pode ser manipulada pelo atacante, então o que importa de verdade é estabelecer uma via de verificação de transação independente e de confiança.
Por isso agora, ao olhar carteiras de hardware, «Clear Signing» e «Trusted Display» começam a importar cada vez mais.
Por exemplo, se você vai transferir 2 BTC, o ideal não é o computador te dizer:
Send transaction?
e sim o próprio dispositivo mostrar com clareza:
Valor
Endereço de destino
Rede
Operações de contrato principais
e depois você confirmar.
Para o usuário comum, «eu consigo entender o que estou aprovando antes de assinar?» costuma ser mais prático do que uma diferença de nível no certificado do chip.
9. Seus ativos já precisam de uma carteira fria?
Nem todo mundo precisa comprar uma carteira fria.
A pergunta de verdade primeiro é:
Seus ativos já valem a complexidade da autocustódia?
| Estado dos ativos | O que convém mais |
|---|---|
| Valor pequeno de teste, operação frequente | Primeiro garantir bem a conta da corretora |
| Custódia de longo prazo, uma perda afetaria sua vida | Começar a considerar uma carteira de hardware |
| Ativos grandes de longo prazo | Considerar dividir dispositivos ou multissig |
| Ativos de valor muito alto | Não depender de um só dispositivo nem de um só backup |
Aqui não é preciso dar:
acima de R$ 10 mil é obrigatório ter carteira fria.
porque cada pessoa define diferente o que é «um valor importante».
US$ 1.000 para alguém pode ser só dinheiro de teste, e para outra pessoa pode ser algo muito importante.
Um critério mais útil:
Se perder esse ativo mudaria claramente a sua situação financeira, e você não pensa em operar no curto prazo, você deveria considerar seriamente passar da plataforma de negociação para a autocustódia.
Se você ainda está na etapa de comprar e vender com frequência, fazer bem a senha, o 2FA e o código antiphishing da conta da corretora costuma importar mais do que pular de vez para uma carteira de hardware que você não sabe usar. Quando confirmar que vai guardar a longo prazo, aí sim considere passar parte dos ativos de longo prazo para uma carteira de autocustódia. Antes disso, se você ainda não tem conta em corretora, o tutorial de cadastro na Binance explica os passos para abrir a conta.
10. Como escolher entre as quatro conforme sua necessidade?
Caso 1: você só tem BTC e ETH, sem mexer por anos
Priorize comparar:
Trezor / OneKey.
Porque esse cenário não precisa tanto de um ecossistema complexo, e valoriza mais:
- O método de recuperação;
- A transparência do código aberto;
- A manutenção de longo prazo do dispositivo;
- A confirmação de assinatura independente.
Caso 2: você usa com frequência MetaMask, DeFi e multichain
Priorize comparar:
Ledger / OneKey.
Porque esse tipo de usuário exige mais das carteiras de terceiros, do multichain e da experiência de assinatura.
Caso 3: primeira vez com uma carteira fria, você tem medo de passos complexos
Priorize comparar:
Tangem.
O caminho celular + cartão NFC é claramente mais simples.
Mas você precisa aceitar:
O cartão Tangem não tem tela independente.
Caso 4: você se importa muito que o firmware seja de código aberto
Priorize comparar:
Trezor / OneKey.
Não trate a Ledger ou a Tangem como exatamente a mesma linha de código aberto.
Caso 5: você assina contratos inteligentes com frequência e tem medo de assinar errado
Olhe primeiro:
Tela grande + Clear Signing.
Por exemplo:
- Ledger Flex / Stax;
- Trezor Safe 5 / Safe 7;
- OneKey Pro.
Aqui não olhe só a marca.
Você deveria comparar o modelo concreto.
11. O que ter em conta ao comprar uma carteira fria
Ao escolher uma carteira de hardware, além do técnico há três coisas que muitas reviews internacionais não explicam:
- Se suporta o seu idioma;
- O canal de compra oficial;
- O serviço pós-venda e o envio.
Sobretudo não compre uma carteira de hardware usada de origem duvidosa só para economizar.
Quais métodos de compra têm mais risco?
| Método de compra | Risco |
|---|---|
| Site oficial da marca | Relativamente controlado |
| Distribuidor oficial autorizado | É preciso verificar a autorização |
| Lojas de terceiros de e-commerce comum | Mais difícil confirmar a origem e o percurso |
| Plataformas de segunda mão | Não recomendado para guardar ativos importantes |
Há algo que precisa ser dito à parte:
Não use «tem ou não plástico» ou «tem ou não selo antiadulteração» como único critério.
A embalagem pode ser falsificada.
O que importa de verdade é:
- Usar o software oficial;
- Fazer a verificação de autenticidade do dispositivo;
- Inicializar você mesmo;
- Deixar o dispositivo gerar de novo a chave;
- Nunca usar uma frase-semente que já venha escrita na embalagem.
Se ao abrir a caixa você encontrar um papel com:
recovery phrase / seed phrase
não transfira cripto para esse dispositivo.
12. Os 6 erros mais comuns com uma carteira fria
1. Usar uma frase-semente que outra pessoa te deu
É a situação mais perigosa.
Se a frase-semente não foi gerada por você em um processo de inicialização seguro, não a use.
2. Tirar foto da frase-semente
Não faça isso:
- Foto;
- Captura de tela;
- Enviar por WhatsApp;
- Enviar por Telegram;
- Guardar no e-mail;
- Guardar na nuvem;
- Guardar em notas.
Uma vez que a frase-semente entra em um dispositivo conectado, o sentido da carteira fria de isolar a chave privada se enfraquece de forma evidente.
3. Comprar um dispositivo usado para economizar
A carteira de hardware é um dispositivo que guarda a chave privada.
Não é um produto que convenha comprar usado.
A diferença de algumas dezenas ou centenas não vale o risco da cadeia de suprimentos.
4. Olhar só a moeda, não a rede
Sobretudo com USDT.
O USDT pode existir em:
- Ethereum;
- Tron;
- BNB Smart Chain;
- Arbitrum;
- Solana;
- Outras redes.
Que a carteira de hardware suporte «USDT» não significa que o USDT de todas as cadeias se use exatamente igual.
Antes de transferir é preciso confirmar ao mesmo tempo o ativo e a rede.
5. Transferir todos os ativos na primeira vez
O correto é:
Transferir um valor pequeno → confirmar que chegou → sacar um valor pequeno → se familiarizar com o fluxo → só depois subir o valor.
Não teste com todo o seu ativo uma carteira recém-comprada.
6. Assinar qualquer coisa porque já tem carteira de hardware
O maior mal-entendido da carteira de hardware é:
Como a chave privada está na carteira fria, tocar em confirmar não tem problema.
Na verdade, se você aprovar ativamente uma transação maliciosa com formato legítimo, a carteira de hardware pode completar a assinatura conforme a sua ordem.
A carteira de hardware protege a chave, não decide por você se a contraparte é um golpista.
13. Depois de comprar: o backup importa mais do que a marca
Para carteiras de frase-semente tradicional:
O dispositivo quebrar ≠ as criptos se perderem.
Enquanto a informação de recuperação ainda existir, normalmente você consegue recuperar a carteira.
O que é perigoso de verdade é:
Perder a frase-semente.
ou:
Outra pessoa conseguir ela.
Recomenda-se completar este fluxo
- Inicializar o dispositivo em um ambiente de confiança;
- Deixar o dispositivo gerar a informação de recuperação;
- Registrar offline;
- Revisar as palavras e a ordem;
- Não tirar foto;
- Não subir para a nuvem;
- Completar a verificação de backup oficial;
- Transferir primeiro um valor pequeno;
- Testar uma vez a saída;
- Confirmar o plano de recuperação antes de subir o ativo.
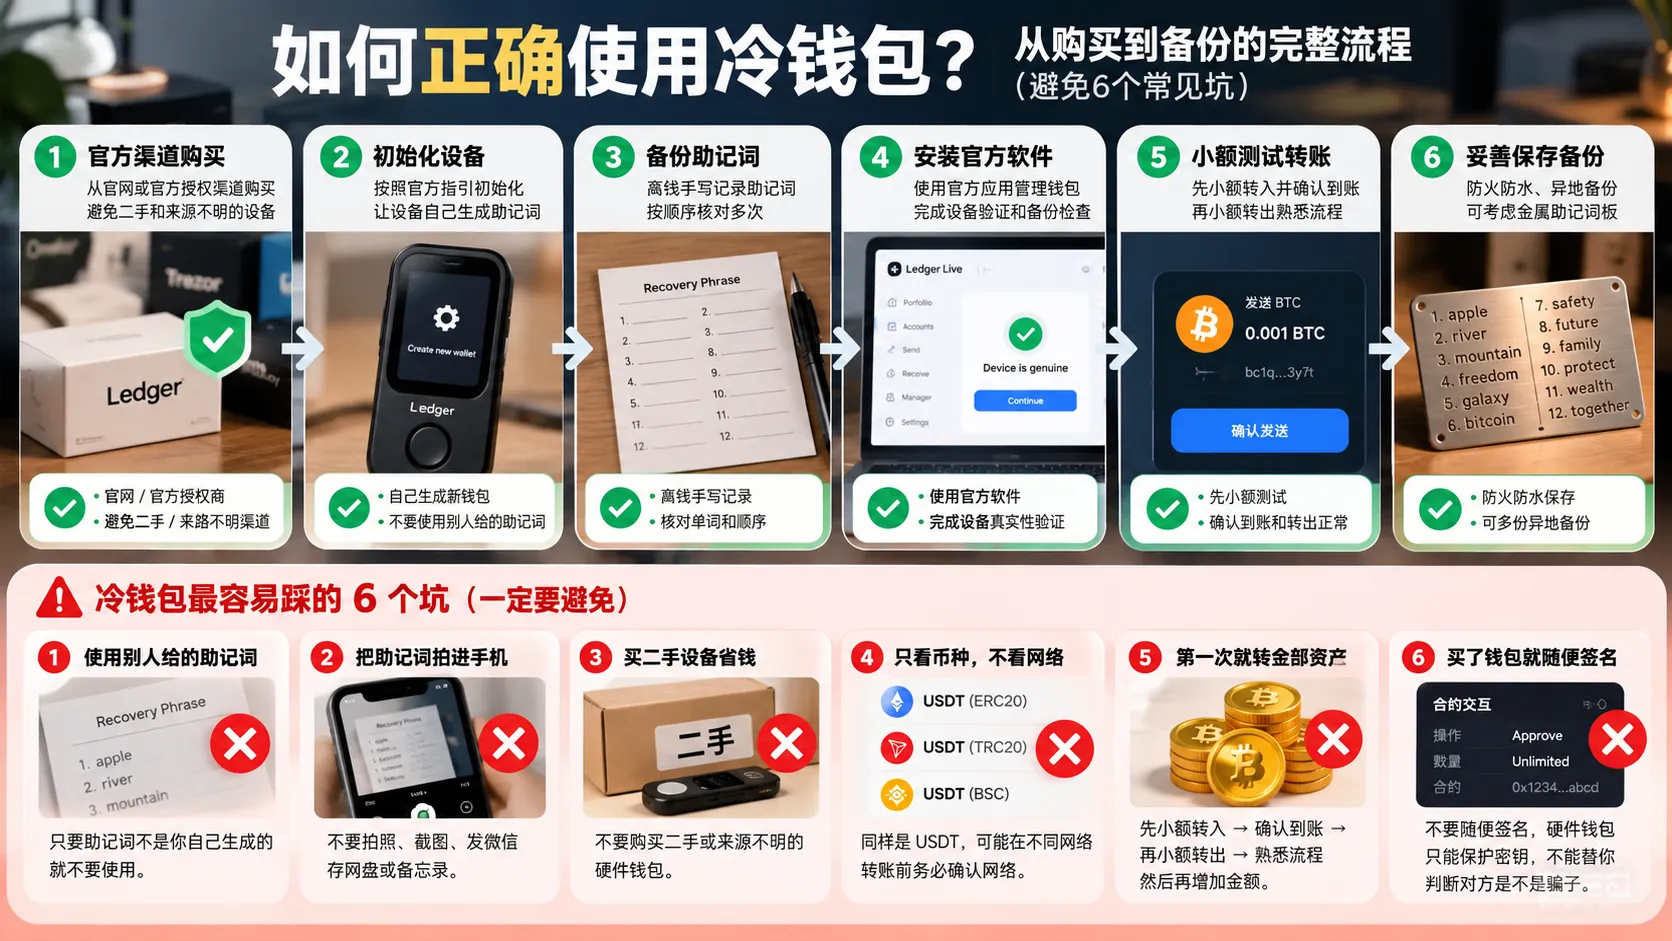
A segurança de uma carteira fria não depende só do dispositivo: desde comprar em canal oficial, inicializar você mesmo e fazer backup offline da frase-semente, até testar a transferência com um valor pequeno, cada passo pode afetar a segurança final.
Para ativos grandes de longo prazo, você pode considerar ainda:
- Placa metálica de frase-semente;
- Várias cópias em lugares diferentes;
- Passphrase;
- Multi-share Backup;
- Multissig.
Mas quanto maior a complexidade, mais fácil um erro de operação te impedir de recuperar.
Então não empilhe funções só para parecer «profissional».
O melhor plano de backup é aquele que você ainda sabe como recuperar daqui a cinco anos.
Ao transferir cripto para a carteira fria, o erro mais comum é escolher a rede errada; se você vai guardar Bitcoin, como comprar Bitcoin explica o fluxo completo.
14. Como escolher finalmente entre Ledger, Trezor, OneKey e Tangem?
No final, tudo se resume a uma tabela:
| O que importa mais para você | Olhe primeiro |
|---|---|
| Ecossistema e compatibilidade com terceiros | Ledger |
| Código aberto e transparência | Trezor |
| Seu idioma, código aberto, tela grande e Air-Gap | OneKey |
| Simples, celular, cartão NFC | Tangem |
Se você ainda não se decidiu, volte à pergunta inicial: o que mais preocupa é software pouco transparente, multichain incompatível, operação muito complexa ou assinar uma transação errada. Ter isso claro vale mais do que buscar «o número um do ranking de carteiras de hardware 2026».
15. Perguntas frequentes (FAQ)
P1: Primeira vez com uma carteira fria, por qual começo: Ledger, Trezor, OneKey ou Tangem?
Se você não tem experiência, pode descartar primeiro pelo modo de uso:
se quer a experiência de carteira de hardware tradicional e depois conectar MetaMask ou DeFi, olhe Ledger, Trezor e OneKey; se o que mais te assusta é a complexidade e só quer encostar o celular em um cartão para assinar, a Tangem é mais fácil de começar.
O que decide de verdade qual você compra não é a palavra «iniciante», e sim como pretende usá-la depois.
P2: A carteira fria é sempre mais segura do que a corretora?
Não necessariamente.
A carteira fria reduz sobretudo o risco de roubo da conta da corretora, de falha da plataforma e de a chave privada ficar exposta por muito tempo em um ambiente conectado, mas ao mesmo tempo transfere para você a responsabilidade de guardar a frase-semente, escolher a rede de transferência e confirmar a assinatura.
Se você não sabe fazer backup da frase-semente ou clica com frequência em links errados, a autocustódia também pode ser um risco novo.
P3: Qual é a maior diferença entre a Ledger e a Trezor?
Em resumo:
A Ledger se inclina mais pelo ecossistema e pelo modelo de segurança de hardware; a Trezor, pelo código aberto e pela auditabilidade.
Se você usa com frequência multichain, carteiras de terceiros e Web3, olhe mais a Ledger; se o que mais importa é a transparência do firmware e a custódia fria de longo prazo, olhe mais a Trezor.
Não pergunte só «qual é mais segura», porque a ideia de design de segurança das duas não é exatamente igual.
P4: A OneKey vale a pena? É só para usuários de um idioma específico?
A experiência no seu idioma é uma das vantagens da OneKey, mas não é só por isso que ela vale a pena.
A OneKey oferece ao mesmo tempo firmware de código aberto, modelos com tela grande, Air-Gap por QR e suporte multichain, então se você quer seu idioma e ainda se importa com o código aberto e a experiência de assinatura, ela é mais atraente do que simplesmente buscar o preço mais baixo.
P5: A Tangem não tem tela, será insegura?
Não dá para julgar direto assim.
A Tangem usa Secure Element e cartão NFC para assinar; a vantagem é a estrutura simples, sem bateria, e poder usar backup com vários cartões.
A concessão está em que o conteúdo da transação é visto sobretudo pelo App do celular, não é conferido de novo em uma tela independente do cartão.
Então, se você se importa muito em «conferir o endereço e o valor em uma tela de hardware independente a cada transação», a Tangem não é a linha mais adequada para você.
P6: A carteira fria suporta USDT?
A maioria das carteiras de hardware mainstream consegue gerenciar USDT de algumas redes, mas antes de comprar não confirme só «suporta USDT».
Confirme também a rede concreta, por exemplo:
- USDT ERC20;
- USDT TRC20;
- USDT da BNB Smart Chain;
- USDT da Solana.
Chamar-se igual USDT não significa que a rede seja a mesma. Ao transferir, escolher a rede errada causa uma perda real mais fácil do que escolher a marca errada da carteira.
P7: Se comprei uma carteira fria e o dispositivo quebrar, as criptos se perdem?
Normalmente não.
As criptos não ficam guardadas dentro da máquina da carteira de hardware; o dispositivo guarda a chave necessária para controlar os ativos on-chain.
Se o dispositivo quebrar ou se perder, mas a informação de recuperação continuar segura, normalmente você consegue recuperar em um dispositivo ou carteira compatível.
O que você não pode perder de jeito nenhum é a informação de recuperação.
P8: Com quanto dinheiro vale a pena comprar uma carteira fria?
Não há um padrão de valor que sirva para todos.
Um método de julgamento mais prático é:
Se perder todo esse ativo afetaria claramente a sua vida, e você pretende guardar a longo prazo, vale a pena começar a considerar a autocustódia.
Se é só um valor pequeno de teste de algumas centenas ou milhares, e você ainda opera com frequência, fazer bem a senha, o 2FA e o código antiphishing da corretora pode ser mais prático do que comprar já uma carteira de hardware.
Resumo em uma frase
Para escolher uma carteira fria, não busque primeiro «a número um de 2026».
Responda primeiro quatro perguntas:
Quanto ativo você tem, se se importa com o código aberto, se precisa de confirmação em tela independente e se prefere frase-semente tradicional ou um backup mais simples.
Depois escolha:
- Ledger: ecossistema e uso multichain;
- Trezor: código aberto e custódia fria de longo prazo;
- OneKey: seu idioma, código aberto, tela grande e Air-Gap;
- Tangem: celular em primeiro lugar, cartão NFC e operação simples.
O que decide de verdade a segurança dos seus ativos também não é qual marca está escrita na caixa.
E sim:
De onde você compra o dispositivo, como a chave privada é gerada, como guarda a informação de recuperação e se antes de cada assinatura você confirma o que está assinando.
Leituras seguintes
- Onde guardar as criptos depois de comprar? Corretora, carteira quente ou carteira fria (2026) — se ainda não sabe se precisa mesmo de uma carteira fria, veja primeiro o julgamento de quatro passos desta
- Como sacar da Binance para uma carteira? Passos, taxas e escolha de rede (2026) — a primeira operação depois de comprar o dispositivo costuma ser tirar as criptos da corretora
- Como comprar Bitcoin? Tutorial completo 2026 para iniciantes — se vai guardar BTC na carteira fria, faça bem antes o fluxo de compra
Nota de verificação de dados
Os fatos-chave deste artigo foram verificados em 2026-10-16, um a um:
- Linha de produtos e modelo de segurança da Ledger: o Ledger Live, os Apps de dispositivo, o SDK e parte dos componentes do sistema são de código aberto ou auditáveis publicamente, mas o Ledger OS e os componentes base do Secure Element não são totalmente abertos; a linha passou da Nano para a Flex e a Stax com tela maior, e o Ledger Recover é um serviço de recuperação opcional. Fonte: site oficial da Ledger.
- Série Trezor Safe: a nova geração é a Safe 3 / Safe 5 / Safe 7; a Safe 7 soma tela sensível ao toque colorida, conexão sem fio e Secure Element auditável; quantum-ready se usa para a inicialização, a autenticação e a atualização de firmware, e não significa que o BTC já precise de uma carteira resistente a quântica. Fonte: site oficial da Trezor.
- Modelos e método de código aberto da OneKey: o Classic 1S Pure, o Classic 1S e o Pro estão diferenciados; o Pro oferece tela grande e assinatura Air-Gap por QR; a empresa publica o código-fonte do firmware e uma forma de verificar a consistência entre o código público e o firmware publicado. Fonte: site oficial da OneKey.
- Método de backup e alcance do código aberto da Tangem: admite por padrão o modo seedless (sem frase-semente tradicional) e também gerar ou importar uma frase-semente de 12/24 palavras; o firmware do cartão não é aberto e a confiança se constrói mediante auditorias de segurança de terceiros, enquanto o App e o SDK são de código aberto. Fonte: site oficial da Tangem.
Operações em exchanges · USDT · Segurança de carteiras
Responsável por pesquisar e organizar conteúdo sobre Binance, OKX, transferências de USDT, saques e segurança de carteiras. Os passos e dados-chave deste artigo são verificados conforme o tipo de conteúdo, usando registros de operações reais, documentação oficial da plataforma e fontes públicas. A interface, as taxas e as regras regionais podem mudar, por isso o artigo é revisado e atualizado continuamente.
Status: revisão manual · Última verificação 2026-10-16
Revisado por: equipe editorial da Veldux
- Site oficial da LedgerVerifica o trecho da Ledger: a linha de produtos passou da Nano para a Flex e a Stax; o Ledger Live, os Apps de dispositivo e o SDK são de código aberto, enquanto o Ledger OS e os componentes base do Secure Element não são totalmente abertos; o Ledger Recover é opcional
- Site oficial da TrezorVerifica o trecho da Trezor: a nova geração à venda é a Safe 3 / Safe 5 / Safe 7, e a Safe 7 soma tela sensível ao toque colorida, conexão sem fio, um Secure Element auditável e arquitetura quantum-ready
- Site oficial da OneKeyVerifica o trecho da OneKey: a diferenciação entre Classic 1S Pure / Classic 1S / Pro, a tela grande e o Air-Gap por QR do Pro, e a publicação oficial do código-fonte do firmware e a forma de verificar sua consistência
- Site oficial da TangemVerifica o trecho da Tangem: cartão NFC e backup com vários cartões, modo seedless opcional (sem frase-semente tradicional) ou importação de frase-semente de 12/24 palavras; o firmware do cartão é fechado (depende de auditorias de terceiros) e o App e o SDK são de código aberto
- 2026-10-16AtualizaçãoForam adicionados os sobrescritos da cadeia de evidência e a «Nota de verificação de dados»; os links oficiais da antiga seção «fontes» foram movidos para sources, e a data de verificação dos fatos-chave foi atualizada.
Princípios editoriais empolítica editorial,política de correções。